
2026年10月21日、世界中で使われるPHPの重大な脆弱性2件を修正した版が公開されました。通称「PHP2Shell」。WordPress公式も速やかな対応を呼びかけています。[1][2][12]
公式発表と実画面で対策を整理します。運営者と閲覧者では、できる対策が異なります。
PHPの重大脆弱性とは?何が危険なの?
サーバーは、Webサイトを動かすインターネット上のコンピューターです。お店に例えると、サーバーが「建物」、WordPressが「お店」、PHPが「裏方の設備」。記事を表示する仕事も、この設備が支えます。
お客さんが、裏方の設備へ勝手な指示を出せるとしたら?
普通、お客さんは受付で注文できますが、厨房の機械を自由には動かせません。今回の弱点は、条件がそろうと、外から細工した注文を送ることで、裏方の設備に本来許されない作業をさせられるような問題です。
店長用の鍵に当たる管理者パスワードを知らなくても、悪用されるおそれがあります。設備自体の修理が必要で、店長が鍵を替えるだけでは直らない、というイメージです。
用語を短く整理
- 脆弱性:悪用されるおそれのある、ソフトウェアの弱点。
- セキュリティパッチ:弱点を直すための修正。
- リモートコード実行(RCE):離れた場所から、サーバー上で不正なプログラムを動かされること。
対象は次の2件です。メモリは、処理中の情報を一時的に置く「作業台」のようなものです。[7][8]
- CVE-2026-109618
- メモリ不足時の処理で、準備途中の内部データを正常なデータとして扱ってしまう問題。
- CVE-2026-109619
- 使い終えたメモリを指す情報が残り、後の処理で参照されてしまう問題。
どれくらい深刻?9.2点は最上位の区分
CVSSは、脆弱性の深刻さを0〜10点で表す共通の目安です。今回は2件ともCVSS v4.0で9.2点。5段階のうち、最も深刻な「Critical(クリティカル)」に入ります。[7][8][17]
| 点数 | 深刻度 |
|---|---|
| 0.0 | なし(None) |
| 0.1〜3.9 | 低(Low) |
| 4.0〜6.9 | 中(Medium) |
| 7.0〜8.9 | 高(High) |
| 9.0〜10.0 | 最も深刻(Critical) 今回の2件:9.2 |
悪用が成功すると、記事の書き換え、PHPから読める情報の持ち出し、サイトの停止などにつながり得ます。これは影響の例で、範囲はPHPの権限や構成に左右されます。[7][8]
9.2点は「92%の確率で被害に遭う」という意味ではありません。攻撃には条件があり、全サイトが被害を受けたという意味でもありません。未対応なら修正を優先し、修正済みかはサーバー会社の案内で確認しましょう。
PHP公式はWebリクエストを扱うPHP環境を広く確認対象としており、WordPress以外でも確認が必要です。[1]
AIが発見に関与?OpenAIなどの役割
OpenAIの発表によると、セキュリティ企業CalifがGPT-5.6 Solを使い、重大な欠陥を特定しました。Wizも独立して2件を発見・報告し、AIを用いた研究を公表しています。[3][12]
Califの調査では、AIがコードを読み、処理の中断で危険な状態が残る箇所の発見を助けました。[13]
いつからあった?存在・発見・修正の年表
Califが確認した最古の攻撃経路はPHP 5.4.0までさかのぼります。同版の公開日はPHP公式の記録で確認できます。[13][14]
| 2012年3月1日 | PHP 5.4.0公開(後に攻撃経路の一部で影響を確認) |
|---|---|
| 2024年 | PHP側でメモリ不足問題の兆候を把握 |
| 2026年8月11日 | Califがリモートコード実行をPHP側へ報告 |
| 2026年10月21日 | 今回の修正版を公開 |
2件の正確な混入日を示す年表ではありません。古い版の影響と公開日を組み合わせた整理です。
WordPress利用者はどうすればいい?
根本的な対策は、サーバーで動くPHPに今回の修正を適用することです。WordPress本体やプラグインの更新とは別の作業になります。[2]
① 管理画面でPHPバージョンを確認
ツール サイトヘルス 情報 サーバー [2]
② 修正版とサーバー会社の対応を確認
| PHPの系統 | 修正済みバージョン |
|---|---|
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
出典:PHP公式発表 [1]。
事業者が旧番号のまま修正を移植する場合もあります。表示番号だけで安全・危険を断定せず、両CVEへの対応を公式告知やサポートで確認しましょう。PHP 8.1以前はPHP本家の継続的な更新提供が終了しており、移行や事業者の修正提供も確認します。[1]
③ 更新が必要なら公式手順で対応
更新が必要な場合は、復元できるバックアップと、WordPress・テーマ・プラグインの互換性を確認し、サーバー会社の公式手順で実施します。更新後は表示・ログイン・フォームなどを確認してください。[9]
すぐに更新できなければ、暫定対策や必要な公開停止をサーバー会社・管理者に相談してください。暫定対策だけで修正済みにはなりません。[2]
私の場合:ConoHa WINGで確認
私はConoHa WINGを利用しています。ConoHaは10月22日20時45分時点で、提供する全PHP版への修正適用完了を発表。今回の対応のため、利用者がPHPバージョンを変更する必要はないと案内しています。旧番号のまま修正を取り込んだため、8.5.11などと表示される場合もあります。[15]
- 管理画面で「WING」→「サイト管理」→対象サイトの「サイト設定」。
- 「応用設定」→「PHP設定」を開く。
- 「サーバー全体共通」と「ドメイン個別」を確認する。[16]
私の画面は共通が「8.5」、個別が「サーバー共通に準拠」。個別設定があれば優先されます。「8.5」だけでは末尾番号や修正適用状況はわからず、公式告知も確認します。[16]
参考:通常のPHP変更方法(今回は手動変更不要)
変更が必要な場合の操作は、該当欄の鉛筆→版を選択→「保存」です。共通設定は他サイトへの影響と互換性も確認します。[16]
一般ユーザーもできるセキュリティ対策
ここからは、日常的な安全性を高めるための対策です。Chromeの更新やパスワード変更は、サーバー側のPHPの修正を代わりに行うものではありません。
検証① iPhoneでChromeの更新を確認
- App Storeを開く。
- Google Chromeを検索し、Google提供のアプリを確認する。
- 「アップデート」があれば実行する。
- 「開く」なら、その画面では更新が提示されていない状態。
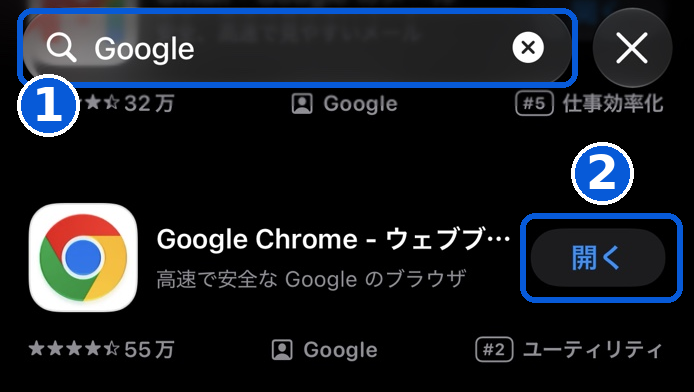
撮影時は「開く」でしたが、今後も更新不要という意味ではありません。App Storeのプロフィールにある更新一覧でも定期的に確認し、最新版の対応OSも公式案内で確かめましょう。[5][10]
Googleでパスワードの安全性を確認してみた
検証② パスワードマネージャーを開く
撮影したiPhoneでは、Chrome左上の「…」→メニュー上段のアイコン列を横に動かす→「パスワード マネージャー」と進みました。画面構成が違う場合は、Google公式のiPhone向け手順 [11]を参照してください。
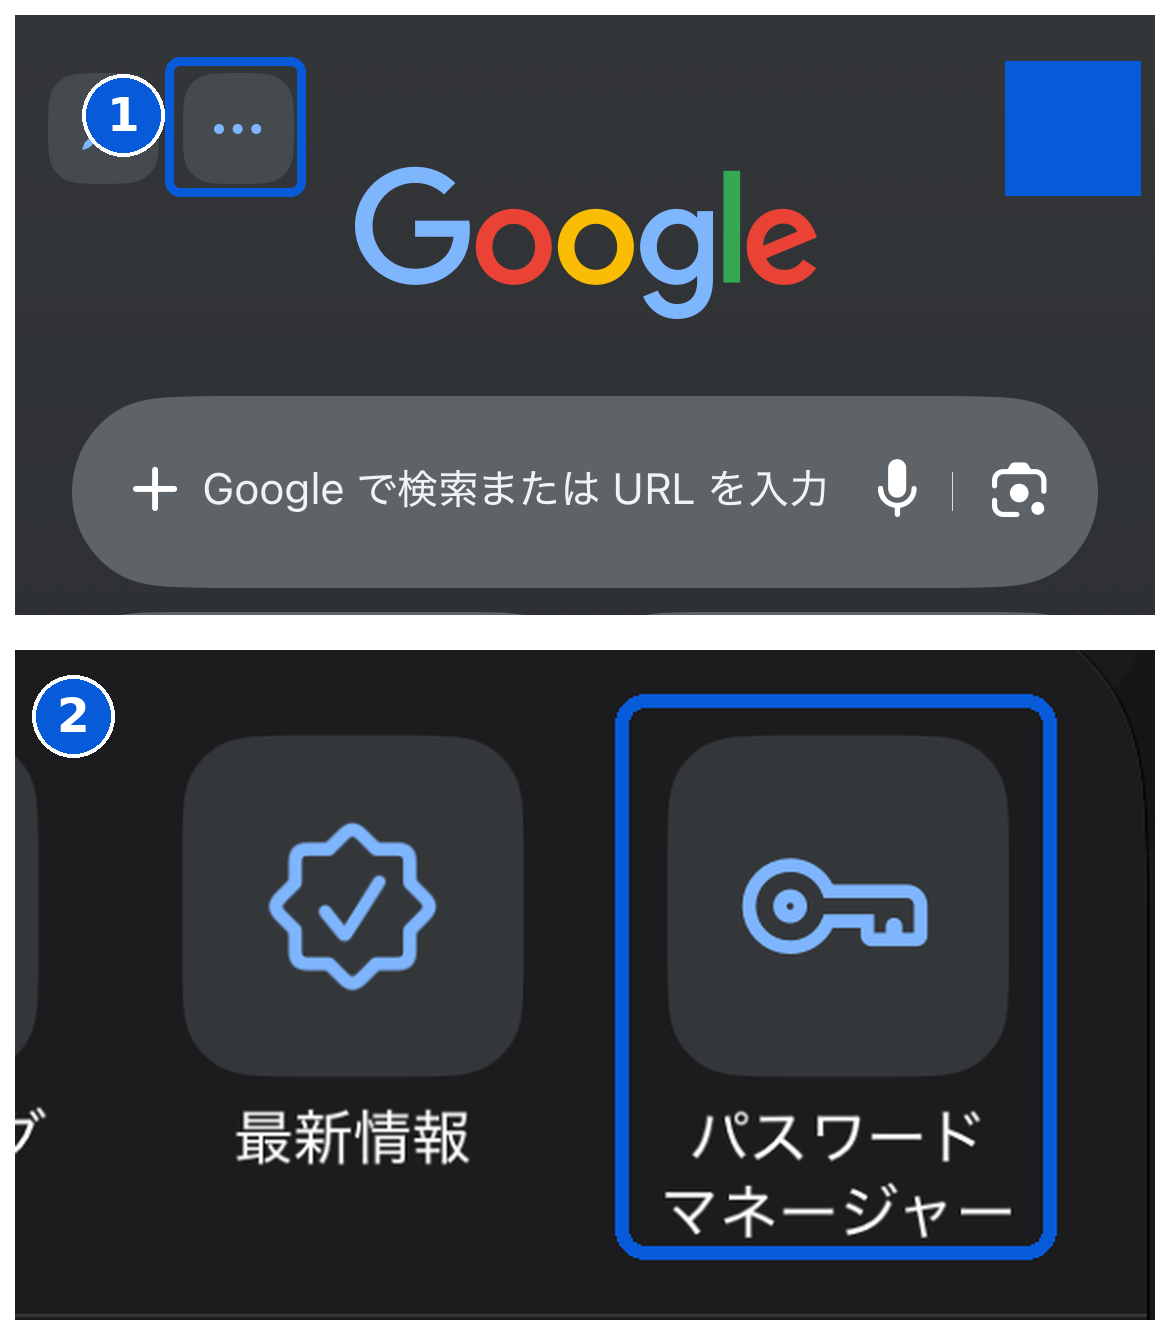
Googleアカウントに保存した情報は、Web版でも管理できます。[11]
検証③ パスワードチェックの結果
「今すぐ確認」があればタップします。なければ青③の「パスワード チェックアップ」→青④の「もう一度確認」と進みます。[11]
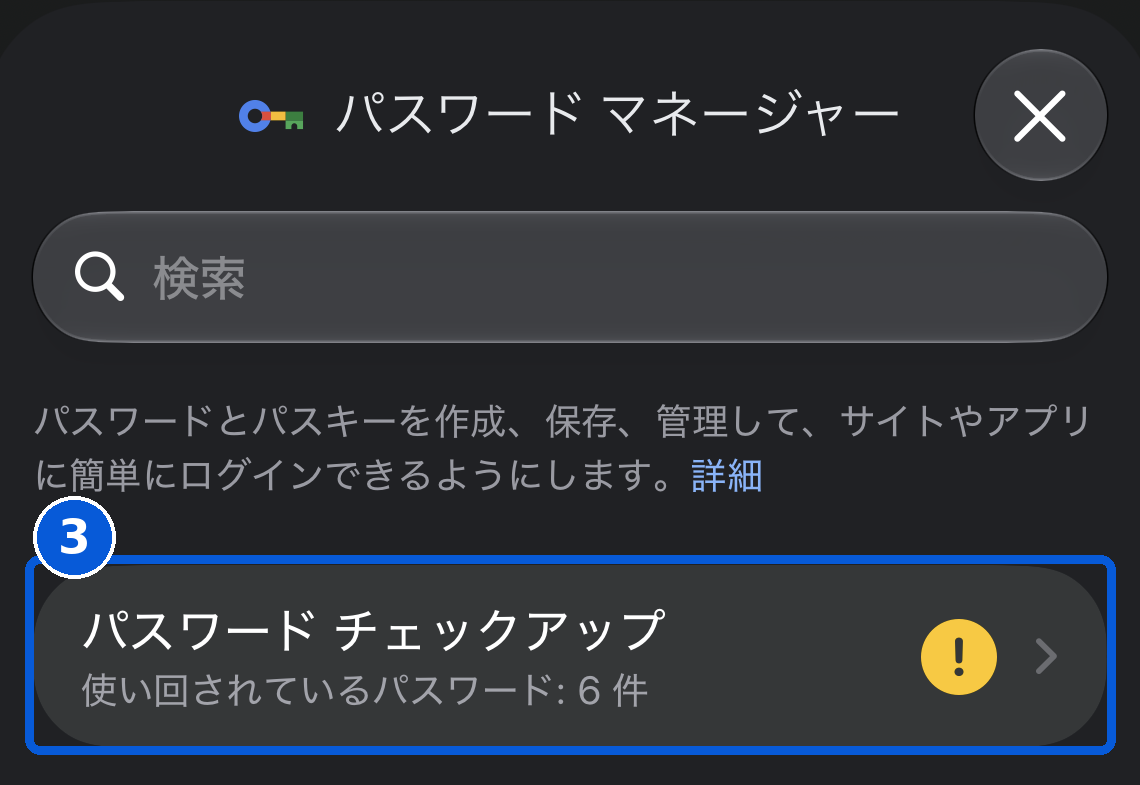
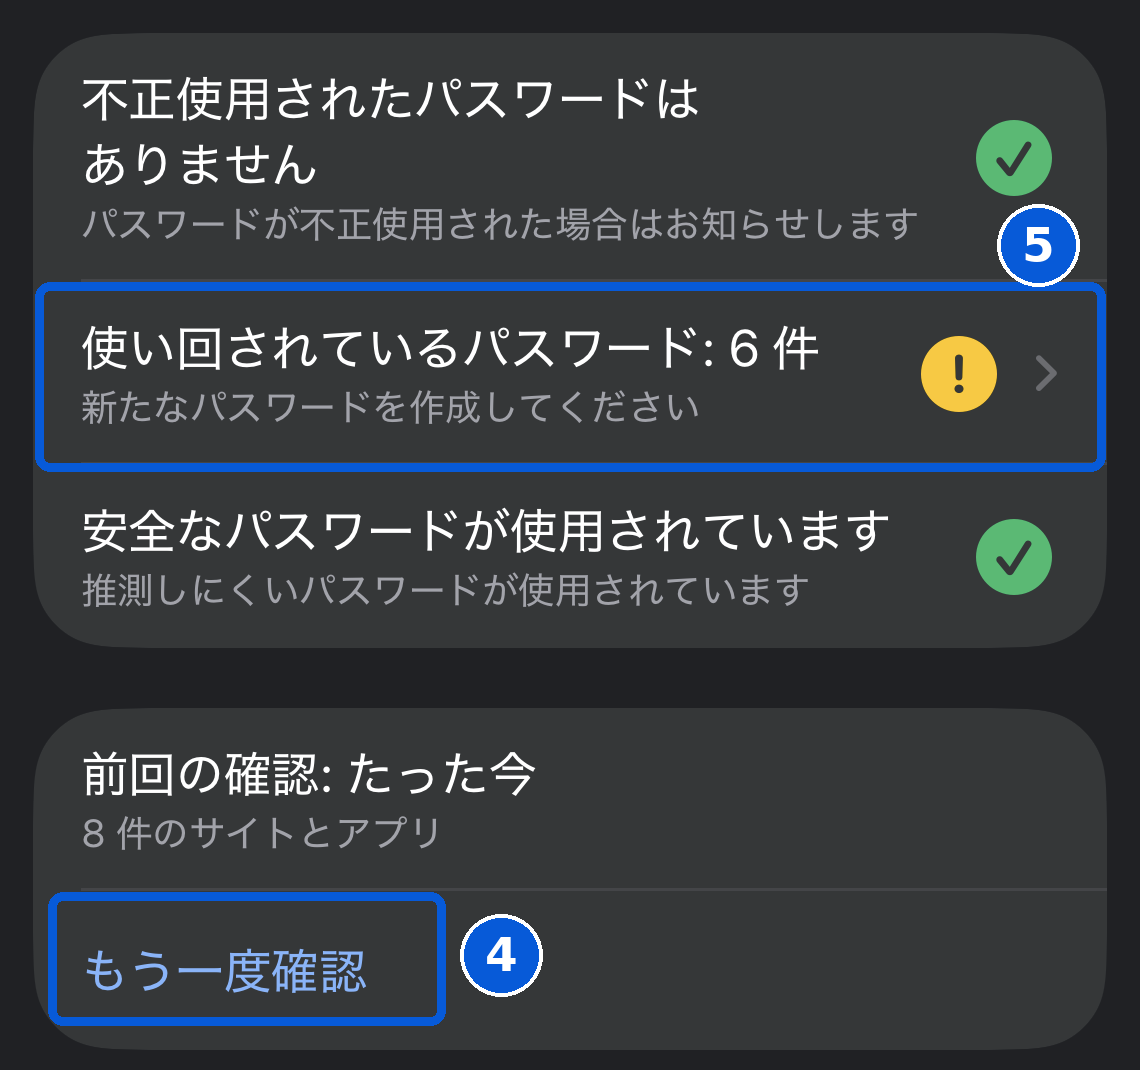
| 不正使用されたパスワード | 検出なし |
|---|---|
| 使い回されているパスワード | 6件 |
| 弱いパスワード | 検出なし |
対象は、マネージャーに保存された「8件のサイトとアプリ」についての当日の結果です。「不正使用」は漏えい情報との一致などの検知項目で、全ログイン履歴を調べたものではありません。未保存のアカウントや未検知の漏えいまで安全を保証せず、PHP被害の検査でもありません。[11]
使い回しは、複数のお店で同じ合鍵を使うようなもの。1か所で漏れると、別サービスのログインにも試されるおそれがあります。6件は漏えい・侵害の件数ではありませんが、見直す理由になります。[11]
各サービスの公式サイトやアプリで、それぞれ異なるパスワードへ変更し、マネージャーの保存内容も更新しましょう。保存欄だけの書き換えでは、サービス側のパスワードは変わりません。
よくある質問
Chromeを更新すれば今回のPHP脆弱性は解決する?
解決しません。Chromeは閲覧する側のアプリ、PHPはサーバー側で動くソフトウェアです。今回の根本対策は、PHPへの修正適用です。
WordPressの更新とPHPの更新は違う?
違います。今回の問題はPHP本体にあり、WordPress本体を更新するだけでは修正されません。PHPの更新・修正適用をサーバー会社に確認してください。[2]
パスワードチェックで問題がなければ完全に安全?
完全な安全の保証にはなりません。確認できるのは保存されたパスワードについて検知された問題です。不審なログインやサービス提供元からの通知にも注意してください。
PHPを使ったサイトを見るだけでも危険なの?
今回の欠陥はサーバー側の問題で、閲覧した端末が必ず感染するという意味ではありません。ただし一般に、改ざんされたサイトは偽ログイン画面への誘導などに悪用され得ます。不審な入力やダウンロードの要求には応じず、閉じてください。
まとめ|自分が管理できる場所を確認しよう
サイト運営者はPHPの修正適用状況とサーバー会社の公式案内を確認し、必要な対応を進めましょう。一般ユーザーはChromeの更新と、パスワードの使い回し解消を習慣に。個々のサイトの被害や安全性は、確認できる情報で判断します。